Nahtlose ePassport-Chip-Authentifizierung auf Mobilgeräten mit dem Wintone NFC SDK
2025-10-24Nahtlose ePassport-Chip-Authentifizierung auf Mobilgeräten mit dem Wintone NFC SDK
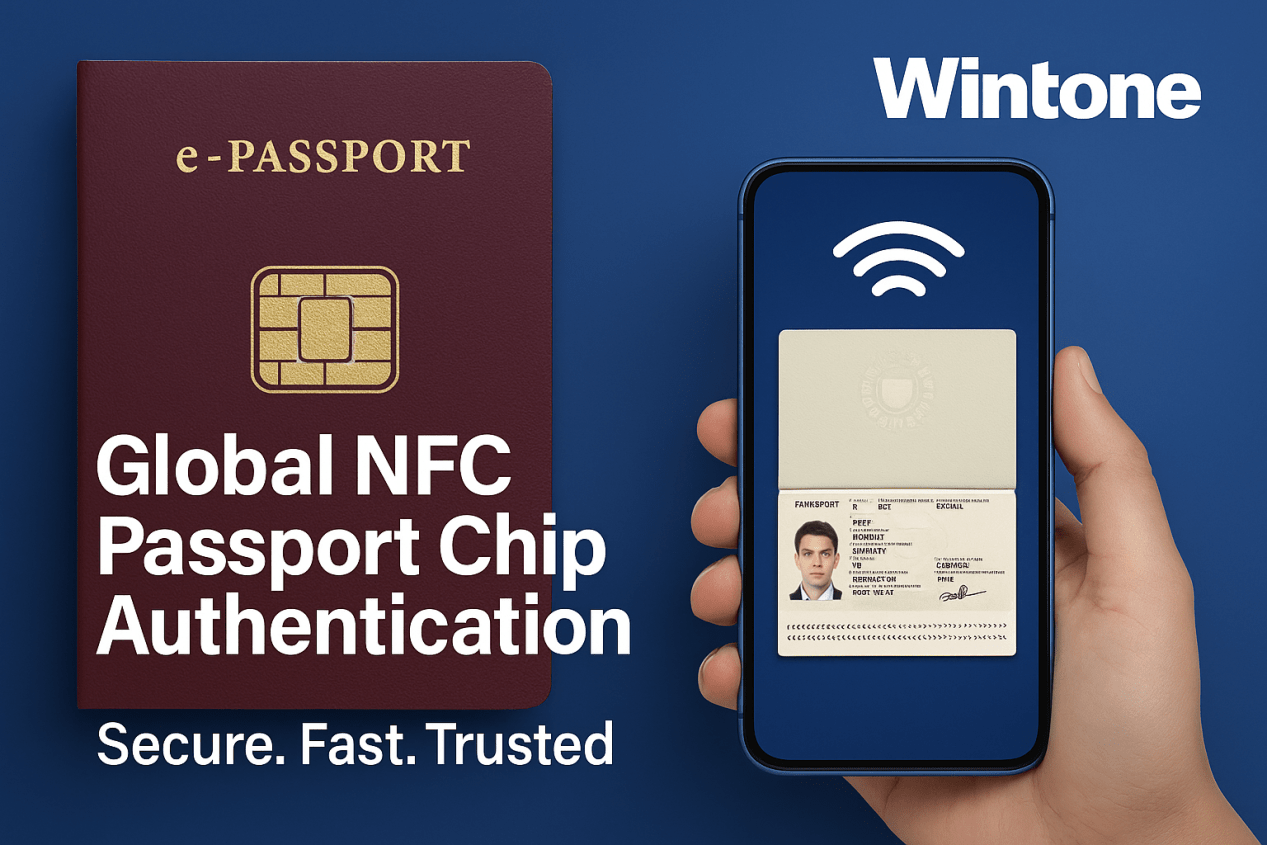
Identitätsprüfungen an der Grenze werden zunehmend auf Smartphones durchgeführt. Wenn Ihre App Reisende, Fahrer oder Kontoinhaber mit hoher Sicherheit verifizieren muss, ist das Lesen des Chips eines ICAO-ePasses per NFC der Goldstandard. Das Wintone NFC ePassport Chip Authentication Mobile SDK macht diesen Prozess schnell, vertraulich und entwicklerfreundlich – ohne Desktop-Lesegeräte, ohne Kioske und ohne anfällige OCR-Annahmen.
Funktion des SDK
Im Kern öffnet das SDK eine sichere NFC-Sitzung mit einem ePassport-Chip, ruft die relevanten LDS-Datengruppen ab (z. B. DG1 für MRZ-Daten und DG2 für das Gesichtsbild) und weist anschließend die Authentizität kryptografisch nach. Es implementiert den vollständigen Zugriffs- und Verifizierungsstapel gemäß ICAO Doc 9303 – BAC/PACE, passive Authentifizierung, aktive Authentifizierung und Chip-Authentifizierung (EAC/CA) –, sodass Ihre App die Echtheit des Dokuments und den Originalchip im Reisepass und keine Kopie bestätigen kann.
So funktioniert es (End-to-End)
Zugriffsschlüssel abrufen: Erfassen Sie die MRZ von der Datenseite des Reisepasses (Kamera-OCR oder manuelle Eingabe). Aus den MRZ-Feldern werden die Schlüssel für BAC oder PACE abgeleitet.
Sichere Sitzung öffnen: Das SDK übernimmt den APDU-Austausch, vermittelt sichere Nachrichten und stellt einen verschlüsselten Kanal mit dem Chip her.
Datengruppen + SOD lesen: Typischerweise DG1 und DG2 sowie EF.SOD (der signierte Hash-Container).
Passive Authentifizierung: Das SDK überprüft, ob jeder DG-Hash mit EF.SOD übereinstimmt, und validiert anschließend die Signatur von EF.SOD anhand Ihres Trust Stores (z. B. CSCA/DS-Zertifikate).
Aktive Authentifizierung (falls vorhanden): Challenge-Response-Verfahren mit dem privaten Schlüssel des Chips zur Erkennung von Klonversuchen.
Chip-Authentifizierung (EAC/CA): Eine Schlüsselvereinbarung im Diffie-Hellman-Stil mit dem Chip erstellt neue Sitzungsschlüssel, die an den physischen Chip gebunden sind – die beste Verteidigung gegen Angriffe mit geklonten Chips.
Optionale Terminal-Authentifizierung: Für eingeschränkte biometrische Daten (z. B. DG3/DG4), sofern gesetzlich zulässig und Schlüssel bereitgestellt werden.
Warum Chip-Authentifizierung wichtig ist
OCR allein kann durch hochwertige Ausdrucke getäuscht werden; Barcode-/MRZ-Kopien sind noch leichter zu fälschen. Passive Authentifizierung beweist, dass die Daten von einer legitimen Behörde ausgestellt wurden. Chip-Authentifizierung geht jedoch noch einen Schritt weiter, indem sie Ihre Sitzung kryptografisch an den physischen Chip des Reisepasses bindet. Wenn ein Betrüger geklonte Daten auf einem Emulator flasht, schlägt die CA fehl; die Sitzungsschlüssel werden nicht abgeleitet, und das SDK meldet den Fehler.
Entwicklererfahrung
High-Level-APIs: Starten Sie einen Lesevorgang mit MRZ-Eingabe, wählen Sie automatisch BAC oder PACE und rufen Sie eine einzige Methode auf, um PA/AA/CA nacheinander auszuführen.
Plattformübergreifend: Entwickelt für gängige Android- und iOS-Geräte mit NFC, mit reibungslosen Fallbacks, wenn NFC nicht verfügbar ist.
Trust Store-Steuerung: Verwenden Sie Ihr eigenes CSCA/DS-Zertifikatpaket oder integrieren Sie es in einen PKD-Feed.
Bereit für Selfie-Matching: Koppeln Sie das Gesichtsbild von DG2 mit Ihrer Selfie-Liveness-/Matching-Pipeline für Remote-KYC.
Zuverlässige Fehlerbehandlung: Klare Gründe für Timeouts, HF-Interferenzen, fehlende Übereinstimmung des Zugriffsschlüssels, SOD-Signaturfehler oder CA-Aushandlungsfehler.
Integration in wenigen Minuten
Fügen Sie das SDK über Ihren Paketmanager hinzu und initialisieren Sie es mit Ihrem Zertifikatspeicher.
Nutzen Sie die integrierte MRZ-Erfassung der Kamera, um die BAC/PACE-Schlüssel abzuleiten.
Rufen Sie openSecureSession() auf und führen Sie anschließend readDGs([DG1, DG2, SOD]) aus.
Führen Sie verifyDocument() für PA, activeAuthIfAvailable() und chipAuthenticate() aus.
Führen Sie DG2 in Ihren Face-Match-Schritt ein; ordnen Sie DG1 Ihrem Benutzerdatensatz zu; geben Sie ein überprüfbares Verifizierungsergebnisobjekt aus.
Sicherheit und Datenschutz
Alle Funktionen können auf dem Gerät ausgeführt werden. Das SDK minimiert die Daten im Ruhezustand, nutzt sichere Enklaven auf Betriebssystemebene, sofern verfügbar, und ermöglicht die vollständige Deaktivierung der persistenten Speicherung. Protokolle schließen standardmäßig personenbezogene Daten aus, und kryptografische Operationen (MACs, Signaturen, Schlüsselvereinbarung) erfolgen innerhalb der sicheren Abstraktionen des SDK. Ihre App behält die volle Kontrolle über die Einwilligungsabläufe der Nutzer und die Richtlinien zur Datenaufbewahrung.
Produktionstipps
Weisen Sie den Nutzern an, das Telefon über die Datenseite zu halten; die HF-Kopplung ist wichtig. Unter Android empfiehlt sich der Lesemodus, um die Stabilität zu verbessern. Aufforderung zum Herausnehmen dicker Hüllen oder Brieftaschen. Lokalisieren Sie die Bildschirme und die Haptik; ein einfacher Fortschrittsbalken reduziert die Abbruchrate drastisch. Implementieren Sie stets einen Fallback-Pfad (manuelle MRZ + optische Überprüfung) für Geräte ohne NFC oder Dokumente mit beschädigtem Chip.
Anwendungsfälle
Remote-Onboarding für Banken und Fintechs
Check-in für Flug-, Bahn- und Fährtickets
Hotel- und Mietwagenüberprüfung
Grenzüberschreitendes Onboarding von Mitarbeitern und Alters-/Berechtigungsprüfungen
Digitale Behördendienste und Visaprozesse
Fazit
Wenn Ihr Vertrauensmodell hohe Sicherheit erfordert, ist NFC-Lesen plus Chip-Authentifizierung die moderne, skalierbare Lösung – und das Wintone SDK integriert sie in einen sauberen mobilen Workflow. Schnelleres Onboarding, weniger Fehlalarme und ein kryptografischer Nachweis der Echtheit von Reisepass und Chip – alles auf einem Gerät, das Ihre Nutzer bereits bei sich tragen.
